Первую багбаунти-программу можно искать среди знакомых сервисов — но перед проверкой нужно разобраться, какие ресурсы разрешено исследовать, какие находки принимают и как выплачивают вознаграждение. Собрали российские площадки, с которых можно начать поиск, и спросили участников багбаунти, как они выбирали первые программы и с какими трудностями столкнулись.
Своим опытом поделились Александр Веденяпин, который участвовал в программах на российских платформах, и Василий Соболев, участник HackerOne.
Как устроено участие в багбаунти
Компания публикует программу: перечисляет ресурсы, которые разрешает исследовать, устанавливает ограничения и описывает условия вознаграждения. Исследователь изучает правила, проверяет продукт и отправляет отчёт о найденной уязвимости.
Дальше начинается триаж — проверка отчёта. Специалисты выясняют, воспроизводится ли проблема, входит ли она в условия программы и как влияет на безопасность. Этим может заниматься команда платформы или самой компании.
Платформа объединяет программы разных организаций и предоставляет инструменты для работы с отчётами. При этом у каждой программы свои условия: требования к участникам, разрешённые методы исследования, принимаемые уязвимости и порядок выплат. Например, на Standoff участие регулируют как общие положения платформы, так и условия конкретной программы.
Standoff Bug Bounty
В каталоге Standoff можно искать программы по названию и сортировать их по активности или новизне. Есть фильтры для программ, допускающих несовершеннолетних и граждан разных стран, а также отметка о триаже со стороны платформы. Среди опубликованных программ — «Сетка», Flowwow, Cloud.ru и продукты Positive Technologies.
При выборе нужно смотреть на формат задания. В каталоге встречаются программы поиска уязвимостей и программы, связанные с реализацией недопустимых событий — определённых компанией негативных последствий. У них различаются ожидаемый результат и условия его подтверждения.
Для первого знакомства можно отобрать несколько известных вам продуктов, затем прочитать карточки программ. Само название компании не определяет границы проверки: разрешённые ресурсы перечислены в скоупе.
BI.ZONE Bug Bounty
На BI.ZONE опубликованы программы «Авито», «ВКонтакте», RuStore, продуктов «Лаборатории Касперского» и других компаний. Для подготовки отчётов доступны шаблоны и Markdown, а общение по находке происходит в комментариях. Если возник спор с компанией, платформа предлагает обратиться в поддержку.
В карточке программы стоит изучить принимаемые уязвимости и диапазоны выплат. Максимальная сумма показывает только верхнюю границу возможного вознаграждения. Она не объясняет, сколько заплатят за конкретную находку и примут ли её вообще.
До начала исследования полезно разобраться и с получением денег. В FAQ платформы описана выплата через «Консоль»: исследователь указывает реквизиты, проходит верификацию у платёжного провайдера и подписывает документы.
BugBounty.ru
На BugBounty.ru также есть каталог программ. При выборе нужно проверить, предполагает ли программа денежное вознаграждение и какие находки оплачиваются.
В правилах для исследователей указано, что выплаты проходят через «Консоль.ПРО», а для их получения требуется статус самозанятого или ИП. Там же описаны требования к работе с данными и раскрытию уязвимостей: использовать собственные или предоставленные аккаунты, не причинять вред сервисам и согласовывать публикацию находки.
Эти условия стоит прочитать до выбора цели. Возможность зарегистрироваться на площадке и возможность получить вознаграждение — разные вопросы.
«Охота за ошибками» Яндекса
У Яндекса собственная программа. Она разделена на направления: инфраструктура и сервисы, мобильные приложения, браузер, умные устройства, Yandex Cloud и AI / ML Security. В каждом направлении действуют свои правила.
Выбор направления можно связать с уже имеющимися навыками. Если вы изучали безопасность мобильных приложений, стоит начать с условий соответствующей программы и проверить, какие приложения и сценарии входят в область исследования.
Отдельно нужно прочитать исключения. Например, Яндекс не выплачивает вознаграждение за отчёты сканеров сами по себе, указание версии ПО или известную уязвимую библиотеку без демонстрации эксплуатации.
Как выбрать первую программу
Начать можно с продукта, которым вы пользуетесь. Знакомство с его функциями поможет разобраться в обычном поведении сервиса: какие роли есть у пользователей, кому доступны данные и как устроены настройки доступа.
Так выбрал программу Василий Соболев. Он пришёл в багбаунти с начальным пониманием веб-безопасности: смотрел разборы уязвимостей, занимался на Hack The Box и TryHackMe, изучал Linux. В CTF до этого не участвовал.
На HackerOne Василий выбрал Reddit, которым пользовался в повседневной жизни. На незнакомых приложениях ему было труднее сосредоточиться. На решение также повлияли вознаграждения и обширный скоуп — область разрешённого исследования.
Василий не работал на российских платформах. Его опыт здесь помогает разобрать сам выбор цели: продукт должен быть достаточно интересным, чтобы хотелось в нём разобраться.
«Мне кажется, что не стоит советовать универсальную программу, у каждого своя стратегия и свои подходы к целям, стоит потратить время и понять, что подходит лично вам», — говорит Василий.
После выбора нескольких продуктов полезно сравнить условия.
| Что проверить | Что нужно выяснить |
|---|---|
| Доступ к программе | Можно ли вступить сейчас, требуется ли приглашение, подходите ли вы по условиям |
| Скоуп | Какие домены, API, приложения и версии разрешено исследовать |
| Доступ к продукту | Можно ли получить нужные аккаунты и роли, потребуется ли платный тариф |
| Принимаемые находки | Какие уязвимости рассматривают и что исключено |
| Методы проверки | Разрешена ли автоматизация, какие ограничения действуют |
| Работа с отчётом | Кто проводит триаж, указаны ли сроки ответа и канал для вопросов |
| Вознаграждение | Какие находки оплачиваются, какие документы и статус нужны для выплаты |
Для первого исследования лучше выбрать программу, условия которой вы можете объяснить своими словами: что именно разрешено проверять, каким способом и какой результат компания готова рассмотреть.
Публичная или приватная
В публичную программу можно вступить на опубликованных условиях. Для участия в приватной потребуется приглашение или отдельный допуск.
Александр Веденяпин работал со Standoff365 и BI.ZONE Bug Bounty в 2024 году. Первый валидный отчёт он отправил в приватную программу, куда его добавили после нескольких дубликатов — отчётов о проблемах, которые уже были известны.
«Её я выбрал потому что мне казалось, что там меньшая конкуренция», — рассказывает Александр.
Это был его мотив выбора. По этому случаю нельзя судить, сколько исследователей участвовало в программе. Приглашение после нескольких дубликатов тоже не стоит воспринимать как обязательный порядок доступа к закрытым программам.
Для первого участия можно выбрать доступную публичную программу. Если позже появится приглашение в приватную, её условия стоит оценить по тем же критериям.
Что делать, если скоуп непонятен
Название компании в карточке не означает разрешения проверять все связанные с ней ресурсы. Границы исследования определяет скоуп.
Александр столкнулся с неоднозначностью во время поиска через Censys Search. Он обнаружил несколько доменов, которые, по его словам, относились к программе, но не были явно перечислены в скоупе.
В такой ситуации нужно уточнить допуск у организаторов до проверки. Принадлежность домена компании сама по себе не означает, что он включён в программу.
Полезно выписать разрешённые ресурсы, исключения и ограничения в отдельную заметку. Если новая гипотеза затрагивает другой домен, стороннюю интеграцию или действия с данными пользователей, условия можно сверить с актуальной версией правил.
Как удержать внимание на исследовании
В первые дни Василий проверял доступные части продукта на известные ему уязвимости. Мешало ощущение, что те же места уже изучили сотни других исследователей. Было трудно сохранять внимание и продолжать поиск.
Со временем он изменил подход: стал меньше задерживаться на очевидных проверках и выбирать то, что самому казалось интересным и нетривиальным.
Для первого исследования можно ограничиться одной функцией, которая входит в скоуп: например, приглашениями в рабочее пространство или доступом к документам. Сначала разобраться в её штатном поведении, затем записать гипотезы и результаты проверок.
Такие записи помогут видеть, что уже изучено и какие вопросы остались. Если находки пока нет, по ним можно спланировать следующую сессию.
Что отправлять в отчёте
Александр советует самостоятельно разбирать результаты сканирования перед отправкой. Если инструмент обнаружил подозрительную настройку или потенциально уязвимую версию ПО, ещё предстоит проверить, есть ли проблема в конкретном сервисе и к чему она приводит.
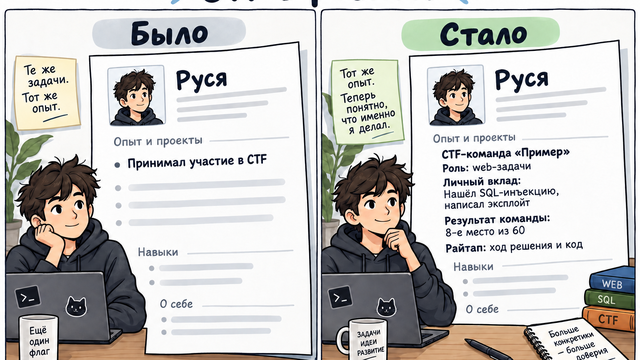
Отчёт должен помочь другому человеку повторить действия исследователя и оценить последствия. В него стоит включить:
- название проблемы и затронутый ресурс;
- условия воспроизведения: аккаунты, роли и настройки;
- последовательность действий;
- фактический и ожидаемый результат;
- влияние на безопасность;
- необходимые подтверждения — запросы, ответы, скриншоты или видео.
Если платформа предлагает шаблон, можно использовать его. Проверку нужно проводить в пределах правил программы, на своих или предоставленных для исследования аккаунтах.
Даже реальная уязвимость может потребовать дополнительных пояснений. В 2023 году Василий отправил через HackerOne отчёт об XSS в Reddit. По его словам, триажер платформы около двух недель не мог повторить уязвимость. Позже это удалось специалисту команды программы, и Василий получил вознаграждение. Находка описана в публичном отчёте на HackerOne.
Василий уточняет, что способ воспроизведения был неочевидным, поэтому затруднения триажера ему понятны. Возможную связь с раскладкой клавиатуры на Mac он вспоминает неуверенно.
При подготовке отчёта стоит указать условия, от которых зависит результат: браузер, операционную систему, состояние аккаунта и точную последовательность действий. Если нужен определённый способ ввода или сочетание клавиш, это тоже часть воспроизведения.
Когда ждать выплату
Проверка уязвимости, назначение награды и перевод денег — отдельные этапы. Задержка может возникнуть на любом из них.
У Александра от создания первого валидного отчёта до выплаты прошло около девяти месяцев. По его словам, программа долго не могла пополнить счёт для вознаграждения.
До начала работы стоит выяснить, какие сроки рассмотрения и выплаты указаны в программе, какие документы потребуются и куда обращаться при задержке. Если участник рассказывает о своём опыте, полезно уточнять хронологию: когда он отправил отчёт, когда получил подтверждение и когда пришли деньги.
Максимальная награда в карточке не позволяет рассчитать доход от исследования. Результат зависит от самой находки, её соответствия условиям и решения по отчёту.
С чего начать
Откройте каталоги и выберите несколько программ со знакомыми продуктами. Сравните скоуп, доступ к нужным функциям и условия участия.
В выбранной программе начните с одной функции и ведите записи: что проверено, какое поведение наблюдается, что осталось непонятным. Если границы исследования вызывают вопросы, сначала уточните их у организаторов.
Когда появится воспроизводимая проблема, подготовьте отчёт, по которому другой человек сможет повторить ваши действия и оценить влияние на безопасность. Если находки пока нет, сохраните результаты проверок — к ним можно вернуться в следующей исследовательской сессии.